公開鍵暗号方式の仕組みを徹底解剖!共通鍵との違いと安全性の全貌
私たちが日常的にスマートフォンで決済を行い、機密データをクラウドに保存できる背景には、ある画期的な数学的発明が存在します。それが「公開鍵暗号方式」です。もしこの技術が存在しなければ、インターネット上で安全にクレジットカード番号を入力することも、プライベートなメッセージを第三者の盗聴から守ることも不可能でした。
情報通信ネットワークの根幹を支えるこの暗号プロトコルは、誕生から半世紀近くを経た現在も進化を続けています。本稿では、公開鍵暗号方式の根幹にあるメカニズムから、従来の共通鍵暗号方式との決定的な相違点、さらには2026年現在の安全基準と次世代への移行課題まで、客観的な技術データをもとに分かりやすく紐解きます。
📌 【この記事の重要ポイントまとめ】
- 要点1:公開鍵暗号方式は「誰もが使える公開鍵」と「受信者だけが持つ秘密鍵」のペアで安全な通信と本人認証を実現する。
- 要点2:共通鍵暗号との違いは鍵配送問題の解消にあり、実務では双方の長所を融合したハイブリッド暗号方式が主流である。
- 要点3:RSA暗号や楕円曲線暗号に加え、量子コンピュータの実用化を見据えた耐量子暗号(PQC)への移行が本格化している。
【基礎から解剖】公開鍵暗号方式の仕組みと「鍵が2つある」数学的理由
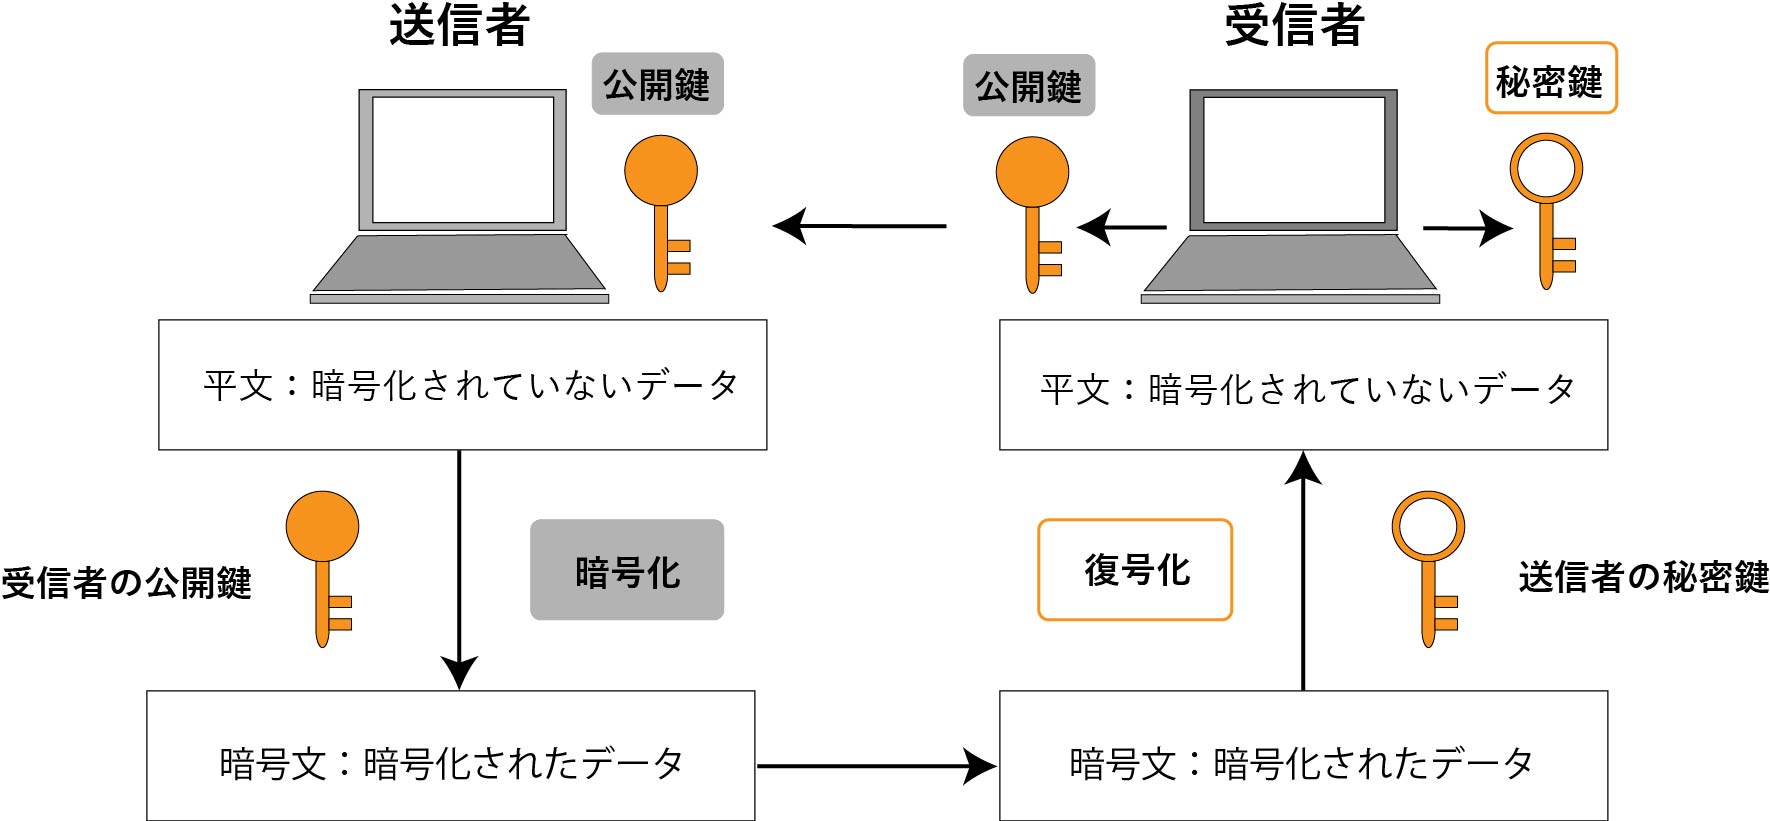
暗号技術の歴史を根本から変えた公開鍵暗号方式 仕組みの本質は、対になる2つの異なる鍵(キーペア)を用いる点にあります。この暗号系では、データを暗号化するための「公開鍵」と、暗号文を元の平文に戻す「秘密鍵」が数学的に結びついて生成されます。
一般的な秘密鍵 公開鍵 役割を郵便ポストに例えると直感的に理解できます。公開鍵は「誰でも投函できる郵便受けの投入口」であり、秘密鍵は「ポスト底面の扉を開けて手紙を取り出せる管理者だけの本鍵」です。世界中の誰もが公開鍵を使ってメッセージを暗号化できますが、一度暗号化されたデータは、対となる秘密鍵の所有者でなければ絶対に復号できません。
実際の暗号化 復号化 手順は以下のプロセスで進行します。
1. 受信者Bが鍵ペア(公開鍵・秘密鍵)を生成し、公開鍵をネットワーク上で不特定多数に公開する。
2. 送信者Aは、公開されているBの公開鍵を入手し、メッセージを暗号化して送信する。
3. 伝送経路で第三者Cが暗号文を傍受しても、Bの秘密鍵を持たないため解読は不可能である。
4. 受信者Bは、自身が厳重に保管している秘密鍵を用いて暗号文を元の平文へと復号する。
この仕組みを成立させているのが「一方向性関数(トラップドア関数)」と呼ばれる数学的構造です。「一方への計算は極めて容易だが、逆方向の計算は天文学的な時間を要する」という計算複雑性の非対称性を利用することで、情報セキュリティ 公開鍵の安全性が強固に保たれています。
【徹底比較】共通鍵暗号方式との違い|安全性と処理速度のトレードオフ
公開鍵暗号方式が登場する以前は、暗号化と復号化に全く同一の鍵を用いる「共通鍵暗号方式(AESなど)」が利用されていました。しかし、共通鍵暗号には「通信相手にどうやって安全に鍵を渡すか」という致命的な鍵配送問題が常に付きまといます。
対照的に公開鍵暗号方式は、暗号化鍵を公に配布できるため鍵配送問題を根本から解決しました。ただし、公開鍵暗号は巨大な整数の素因数分解や離散対数問題といった複雑な数学計算を伴うため、処理速度の面では共通鍵暗号に比べて数百倍から数千倍遅いという弱点があります。
現代のインターネット通信では、この課題を克服するためにハイブリッド暗号方式が採用されています。データの暗号化自体は高速な共通鍵で行い、その共通鍵の受け渡しにのみ公開鍵暗号を使用するという巧みな融合モデルです。
| 項目 | 公開鍵暗号方式 | 共通鍵暗号方式(AES等) | ハイブリッド暗号方式 |
|---|---|---|---|
| 使用する鍵の数 | 2本(ペアとなる公開鍵・秘密鍵) | 1本(暗号・復号で同一) | 計3本(公開・秘密鍵各1本+セッション共通鍵) |
| 鍵配送の安全性 | 極めて高い(公開鍵は漏洩しても無害) | 配送経路での盗聴リスクが高い | 極めて高い(共通鍵を公開鍵で暗号化して配送) |
| 処理速度・負荷 | 低速(膨大な数学演算を伴う) | 高速(ハードウェアアクセラレーション対応) | 極めて高速(大容量通信も遅延なく処理) |
| 主な実務用途 | デジタル署名、鍵交換、認証 | ファイル暗号化、ストレージ保護 | HTTPS通信、VPN、SSH接続全般 |
【ネットの心臓部】SSL/TLS暗号化通信と電子証明書・認証局の信頼モデル
ブラウザのアドレスバーに表示される鍵マークでおなじみのSSL/TLS暗号化通信は、公開鍵暗号の応用技術によって成立しています。しかし、ここで一つの構造的な脆弱性が生じます。「送られてきた公開鍵が、本当に目的の通信相手のものか」という、いわゆる中間者攻撃(Man-in-the-Middle)のリスクです。
このなりすましを防ぐインフラが「PKI(公開鍵基盤)」であり、そこで中心的な役割を果たすのが電子証明書 認証局(CA: Certificate Authority)です。信頼された第三者機関である認証局が、ウェブサイト運営者の身元を審査した上で、運営者の公開鍵に対して「間違いなく本人のものである」と証明する電子署名を付与します。
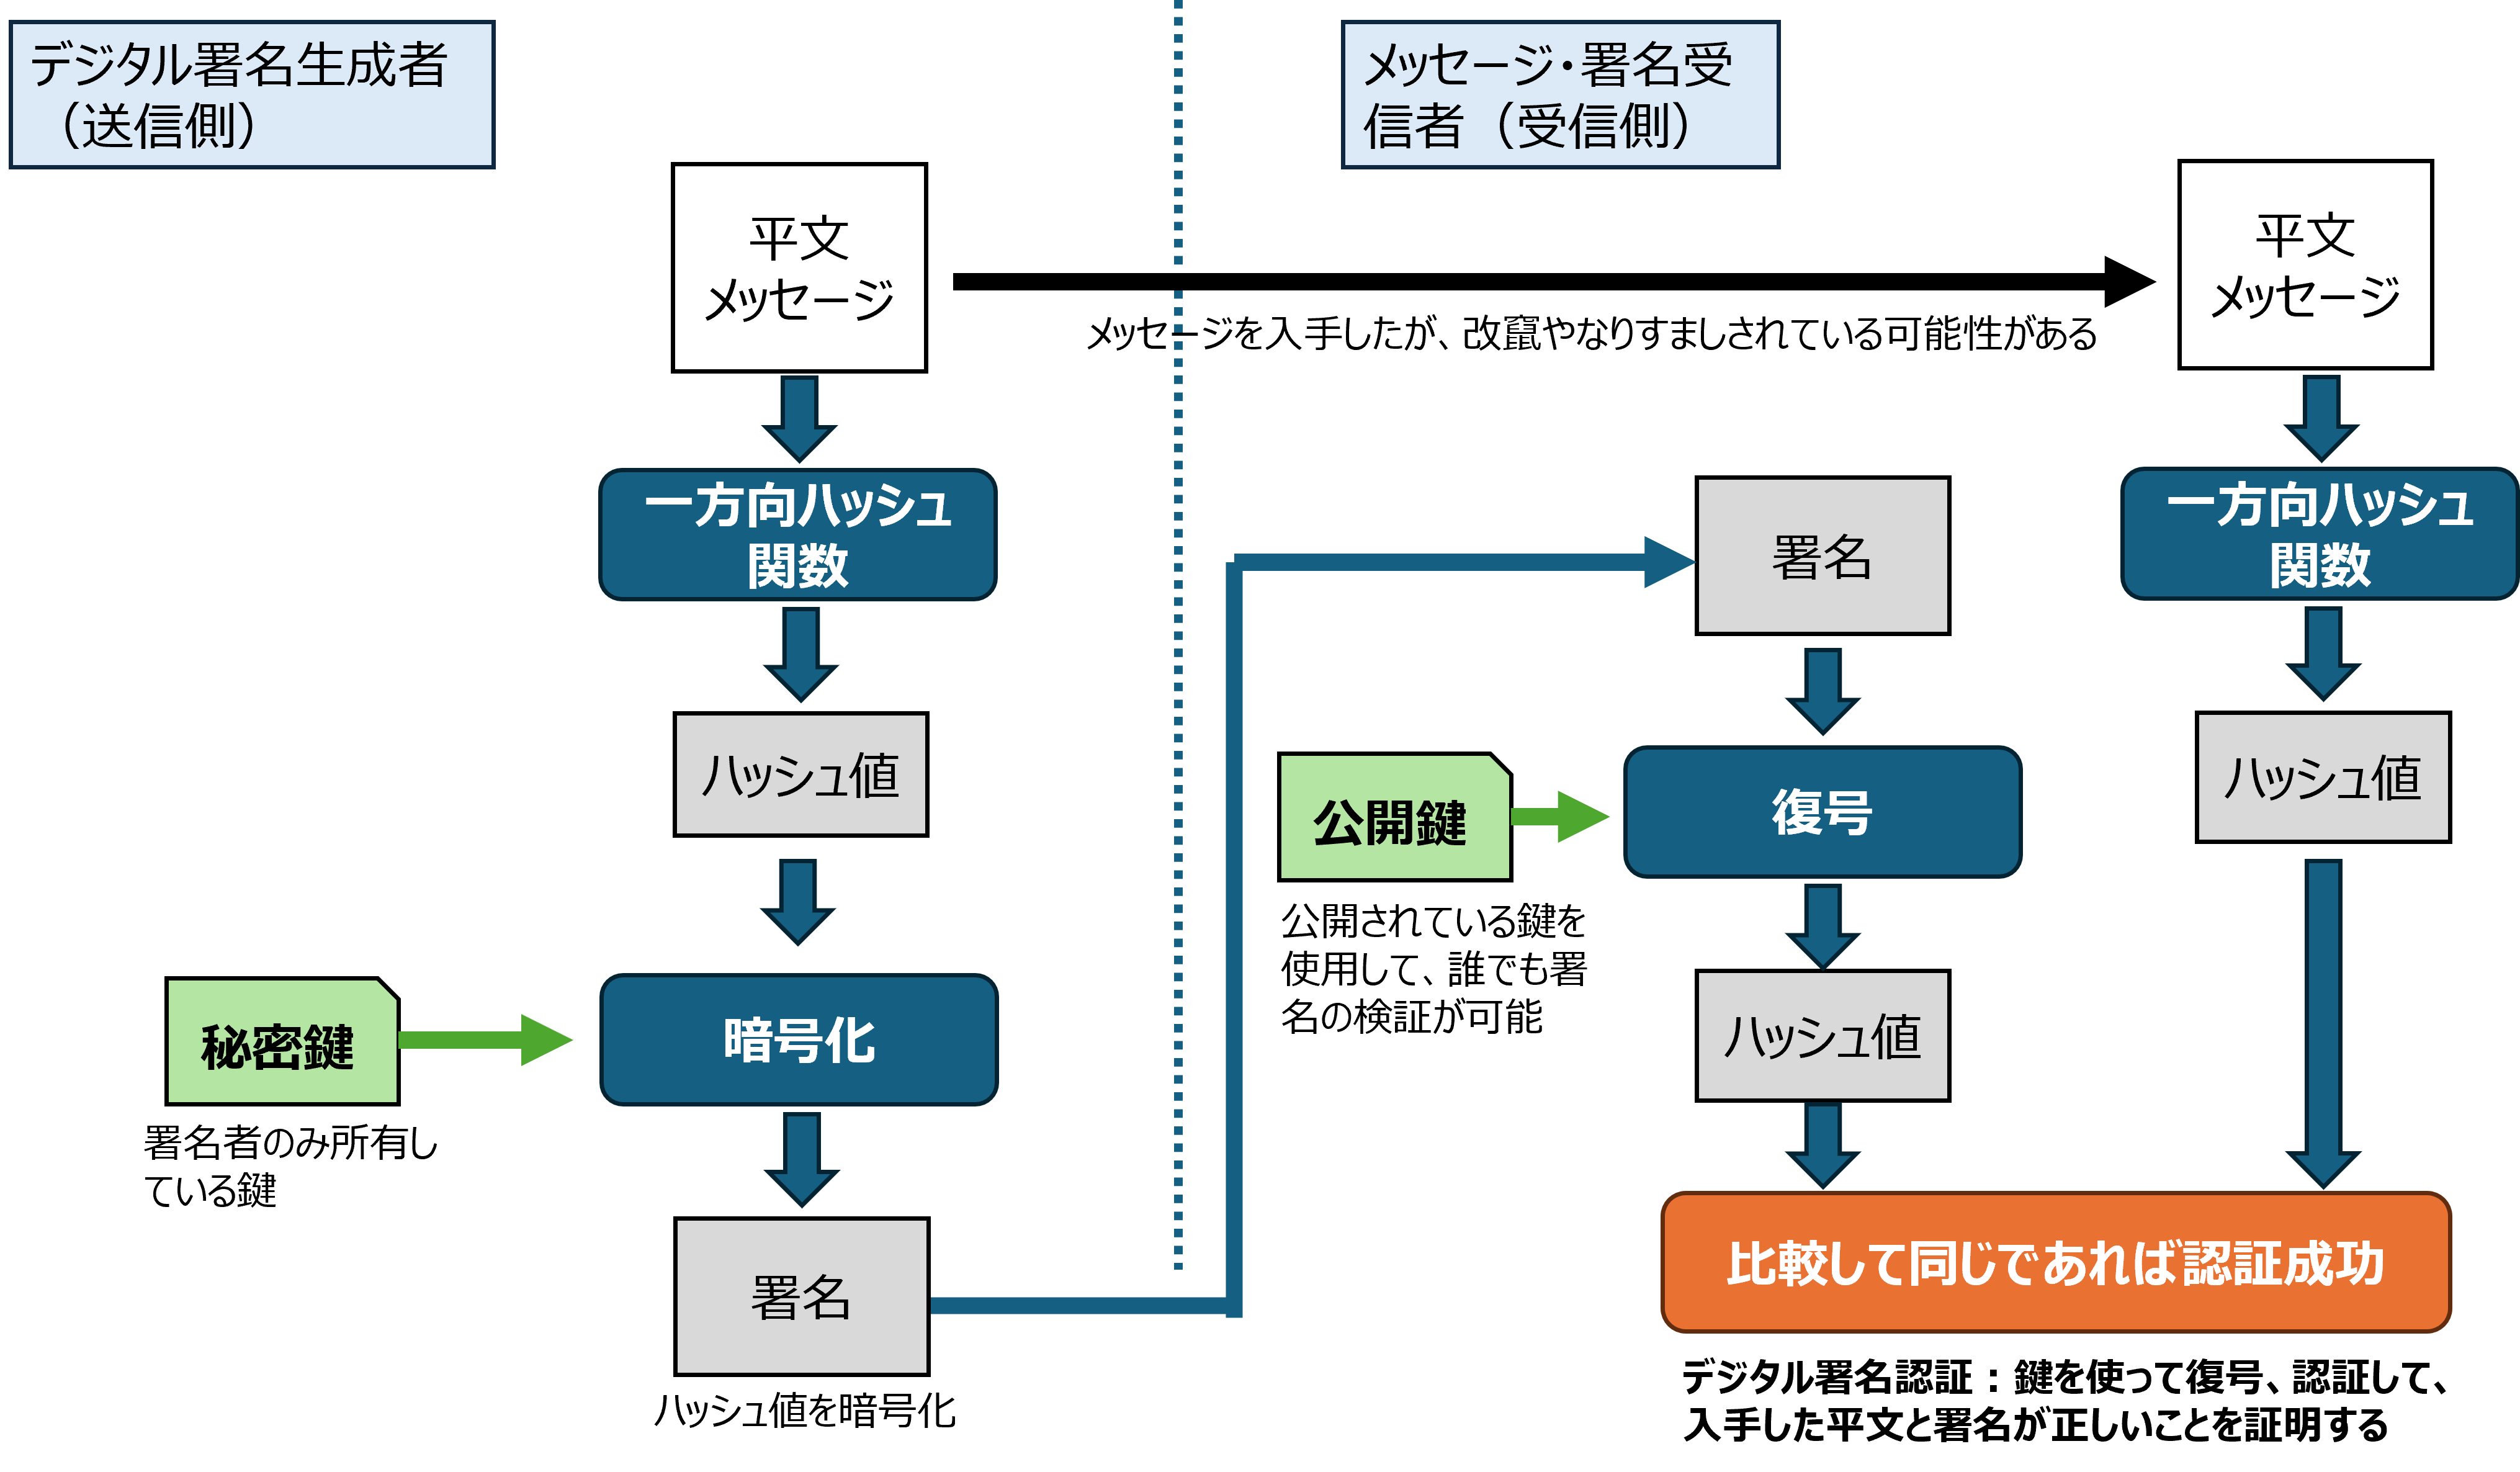
この身元保証に欠かせない技術がデジタル署名 仕組みです。通常の暗号化とは逆に、「送信者が自身の秘密鍵でハッシュ値を暗号化(署名)」し、「受信者が送信者の公開鍵で復号・検証」します。送信者の秘密鍵でしか作成できない署名が正しく検証できれば、データの送信元が真正であり、改ざんが行われていない事実が数学的に証明されます。

【技術変遷】RSA暗号アルゴリズムから楕円曲線暗号(ECC)への劇的進化
1977年にロナルド・リベスト、アディ・シャミア、レオナルド・エードルマンの3名によって考案されたRSA暗号 アルゴリズムは、巨大な合成数の素因数分解が困難であることを安全性の根拠として長年暗号界に君臨してきました。コンピュータの性能向上に伴い、推奨される鍵長は1024ビットから2048ビット、さらには4096ビットへと長大化していきました。
しかし、鍵長が長くなると計算負荷とメモリ消費が増大し、スマートカードやIoTデバイスといったリソース制約のある環境では運用が厳しくなります。そこで台頭したのが楕円曲線暗号(ECC: Elliptic Curve Cryptography)です。
楕円曲線上の離散対数問題を利用するECCは、RSAと同等以上の強度をはるかに短い鍵長で実現します。例えば、RSAの3072ビットに匹敵する強度が、楕円曲線暗号ではわずか256ビットで達成可能です。これにより、SSL/TLSハンドシェイクの高速化やモバイル端末のバッテリー消費削減が達成され、現在の主要通信規格ではECDSAやEd25519といった楕円曲線ベースの署名・鍵交換アルゴリズムが標準となっています。
【実態検証と誤解】現場エンジニアが直面する鍵管理の罠とネットの俗説
インターネット上の技術コミュニティやSNSでは、「公開鍵暗号を使っていればすべてのデータ通信は完全に安全」という短絡的な言説が散見されます。しかし、セキュリティインフラの現場検証において、暗号強度の破綻よりも圧倒的に多いインシデントは「鍵管理の人的オペレーションミス」です。
独立行政法人情報処理推進機構(IPA)の報告やセキュリティ監査データによると、暗号化システムへの不正侵入の大部分は、アルゴリズムの解読ではなく、GitHubなどのパブリックリポジトリへの秘密鍵の誤コミットや、サーバー内パーミッションの不備による秘密鍵漏洩に起因しています。どれほど強固な数学的障壁を築いても、鍵そのものの保管が甘ければ無力化してしまいます。
【プロの結論】セキュリティ組織論と心理的境界線から導くリスク対策
セキュリティ設計における最大の教訓は、「数学を信じること」と「人間依存の運用を疑うこと」の分離にあります。組織内で秘密鍵や認証情報を共有する際、権限の曖昧さや過度な信頼関係に依存する体制は、重大事故の温床となります。
強固な情報ガバナンスを確立するためには、秘密鍵の生成・保管をハードウェアセキュリティモジュール(HSM)やセキュアエンクレーブ内に閉じ込め、管理者であっても生鍵を直接抽出できない構造的バウンダリー(境界線)を敷く設計が不可欠です。技術的な暗号強度に満足せず、運用ライフサイクル全体をゼロトラストの視点で律することが求められます。
【2026年最前線】量子コンピュータの脅威と「耐量子暗号(PQC)」への移行ロードマップ
現在、暗号技術界において最も緊迫感をもって進められているのが、量子コンピュータ 耐量子暗号(PQC: Post-Quantum Cryptography)への標準化対応です。
実用レベルの誤り訂正機能を備えた量子コンピュータが稼働すると、「ショアのアルゴリズム」によってRSA暗号や楕円曲線暗号が依拠する数学的基盤(素因数分解問題・離散対数問題)が瞬時に多項式時間で解かれてしまいます。これにより、世界中の既存公開鍵暗号インフラが一夜にして崩壊するリスクを孕んでいます。
米国国立標準技術研究所(NIST)は2024年に耐量子暗号の正式規格(ML-KEM、ML-DSA、SLH-DSA)をリリースし、現在各国の主要OS、ウェブブラウザ、金融ネットワークにおいて、PQCハイブリッド鍵交換の導入が急ピッチで進んでいます。「今傍受しておき、将来量子計算機で復号する」という“Harvest Now, Decrypt Later(今盗み、後で解読)”攻撃に対抗するため、暗号アルゴリズムの移行はすでに猶予のない現実課題となっています。
【公開鍵暗号方式】に関するよくある質問(FAQ)
Q1:公開鍵が他人に知られても、本当に安全なのですか?
A1:完全に安全です。公開鍵は暗号化を行うためだけのデータであり、そこから復号に必要な秘密鍵を逆算することは現代のスーパーコンピュータを用いても数百年〜数千年以上かかります。そのため、世界中に公開することを前提として設計されています。
Q2:日常のLINEメッセージやネット通販でも公開鍵暗号方式は使われていますか?
A2:はい、あらゆる場面で使われています。LINEのエンドツーエンド暗号化(Letter Sealing)や、Amazon・楽天などのオンライン決済時のHTTPS通信では、公開鍵暗号(または楕円曲線暗号)をベースとしたハイブリッド暗号によって通信経路とデータが保護されています。
Q3:なぜすべてのデータを最初から公開鍵暗号で暗号化しないのですか?
A3:公開鍵暗号方式は計算処理が極めて重く、大容量動画やWebページのデータ全体を直接暗号化すると通信遅延や端末負荷が跳ね上がるためです。そのため、高速な「共通鍵」を安全に届ける目的でのみ公開鍵暗号を使用するハイブリッド方式が標準となっています。
まとめ:数学が支える信頼社会と私たちが知るべき判断基準
公開鍵暗号方式は、見知らぬ他者同士が事前の秘密共有なしに安全な通信路を確立できるという、人類史における極めて画期的な発明でした。その恩恵の上に、現代の電子商取引やクラウドコンピューティング、分散型ネットワークが存在しています。
耐量子暗号への移行期を迎える中、システム管理者やエンジニアは暗号の陳腐化リスクに即座に対応できる「クリプト・アジリティ(暗号即応性)」を備えた設計を選択すべきです。また、一般利用者においても「鍵マークの有無」だけでなく、秘密鍵に相当するパスキーや二要素認証情報を厳格に管理する姿勢が、デジタル資産を守る決定的な分水嶺となります。 (出典: 公開 鍵 暗号 方式(Yahoo!ニュース))
最新のトレンドや話題のニュースをわかりやすく解説するWebライターです。読者の皆様に役立つ情報を日々お届けしています。