PDF更新しないとどうなる?放置の危険性と最新セキュリティ対策
パソコンの画面右下に突如として現れる「アップデートが利用可能です」のポップアップ通知。作業を中断されたくない一心で、「後で通知」「今はしない」をクリックし、何週間も放置してしまってはいないでしょうか。オフィスワークから行政手続き、個人の確定申告まで、日々の業務に不可欠なインフラとなったPDFですが、その中核を担う閲覧ソフトの更新を軽視する代償は、想像以上に深刻です。
「閲覧するだけのソフトに、なぜ頻繁な更新が必要なのか」「古いバージョンでも問題なく文字は読めるはず」という現場の油断を突くように、サイバー攻撃者は日々新たな罠を仕掛けています。更新を怠ることで潜む致命的な脆弱性やウイルス感染の仕組み、さらには業務を麻痺させる表示トラブルの背景まで、利用者が直面する現実のリスクを多角的な視点から解き明かします。
📌 【この記事の重要ポイントまとめ】
- 要点1:PDF更新を放置すると、細工されたファイルを一度開くだけで端末が乗っ取られる深刻なゼロデイ脆弱性の標的になる。
- 要点2:古い環境を使い続けることで最新規格のファイルが開かない不具合や電子署名の無効化など、実務上の重大なトラブルを招く。
- 要点3:アップデートを装う偽の警告ポップアップが横行しており、公式アプリ内からの正しい更新手順と設定の自動化が不可欠。
【2026年最新】PDF更新しないとどうなる?放置が招く3つの致命的リスク
「後回しで大丈夫」という軽い判断が、取り返しのつかないインシデントに直結するケースが後を絶ちません。PDF閲覧ソフト、とりわけ世界標準であるAdobe Acrobat Readerの脆弱性ニュースが報じられるたび、情報セキュリティ担当部署では緊迫した対応に追われます。更新を放置し続けた端末には、主に3つの重大な被害リスクが待ち構えています。
第1のリスクは、サイバー攻撃者による遠隔操作とランサムウェア感染です。更新プログラムの多くは、単なる新機能の追加ではなく、発見されたセキュリティホール(不具合や設計上の隙)を塞ぐために配信されています。未更新のソフトは、いわば鍵の壊れた玄関ドアを開け放っている状態と同義です。
第2のリスクは、企業のサプライチェーンを揺るがす情報漏洩の踏み台にされることです。個人のPCが侵入経路となり、社内ネットワーク全体へマルウェアが拡散、顧客情報や機密データが抜き取られる事例がIPA(情報処理推進機構)の注意喚起でも頻繁に報告されています。
第3のリスクは、実務現場でのPDF更新しないと開かない不具合やレイアウト崩れです。PDFの標準規格は定期的に拡張されており、最新の暗号化方式や電子署名、新フォントエンジンに対応していない旧環境では、重要な契約書や公的書類がエラーで読み込めない事態に陥ります。

なぜPDFを開くだけで感染するのか?悪質化する攻撃手口の構造
多くの一般利用者が抱く最大の誤解は、「怪しいプログラム(.exeなど)を実行しなければウイルスには感染しない」という思い込みです。しかし、近年のPDFセキュリティリスク最新情報を検証すると、PDFファイルそのものが極めて高度な攻撃プラットフォームに変貌している実態が浮き彫りになります。
PDFというフォーマットは、単なる静止した電子文書ではありません。動的なフォーム入力、JavaScriptの実行、外部サーバーへの通信、3Dモデルの埋め込みなど、極めて複雑で高機能なプログラムエンジンを内蔵しています。悪意ある攻撃者は、この複雑な構造の隙間を突き、特別に細工したPDFファイルを電子メールの添付ファイルやクラウドストレージの共有リンクとして送りつけます。
未更新の環境でそのファイルを開いた瞬間、ソフトの内部メモリ処理に異常(バッファオーバーフローなど)が発生し、ユーザーが気付かないバックグラウンドで悪意あるコードが実行されます。これが「PDF更新しないウイルス感染理由」の核心です。画面上には本物そっくりの請求書や納品書が正常に表示されている裏で、端末のキーボード入力履歴が盗み取られ、カメラやマイクが不正に起動されている危険性すらあります。
| 放置によるリスク領域 | 発生する具体的な被害・影響 | 発生頻度・悪用までの猶予 | 編集部の危険度評価 |
|---|---|---|---|
| 脆弱性の悪用(コード実行) | 閲覧のみでマルウェア感染、ランサムウェアによる端末ロック | パッチ公開から数日〜数週間で攻撃コードが出回る | 極めて危険(最優先対処) |
| 互換性喪失・機能停止 | 最新の電子契約書が開けない、署名検証の失敗、文字化け | OS大型アップデート時や取引先システム刷新時に顕在化 | 高(業務遅延に直結) |
| 公式サポート切れの放置 | 新規脆弱性に対する修正パッチが永久に提供されない | 製品発売から約5年でライフサイクル終了を迎える | 極めて危険(即座に移行必須) |
| 偽更新ポップアップ詐欺 | 更新通知を装ったWeb広告から不正ソフトを自ら導入してしまう | 一般的なWeb閲覧中に常時遭遇する可能性あり | 高(手口が非常に巧妙) |
【実態検証】利用者の生の声と現場目線で見えたトラブルの現実
SNSや企業のITヘルプデスクには、Adobeアップデート放置トラブルに起因する悲痛な叫びが日常的に寄せられています。掲示板や知恵袋、社内チャットツールに投稿されたリアルな声を検証すると、放置した結果として生じるトラブルの典型的なパターンが浮き彫りになります。
「取引先から届いた重要な見積書PDFだけがどうしても開かず、再起動しても駄目で冷や汗をかいた。結局、数年間リーダーを更新していなかったことが原因だった」「会社の古い共有PCでPDFを開いたところ、身代金を要求する警告画面に切り替わり、部署内のファイルサーバーが全て暗号化されてしまった」というような、身近な業務麻痺や深刻な実害報告が散見されます。
また、古いバージョンを延命利用している組織では、Acrobat Readerサポート終了影響がボディブローのように現場を苦しめています。例えば、既にサポートが終了した過去のメジャーバージョン(Acrobat 2017や2020など)を使用し続けている場合、OSの月例アップデートと競合して突然クラッシュを繰り返す事態に陥っても、開発元から修正モジュールが提供されることは二度とありません。現場のIT管理者が個別の不具合対応に忙殺される背景には、更新先送りのツケが存在しています。
一般に知られていない盲点と偽ポップアップの見分け方
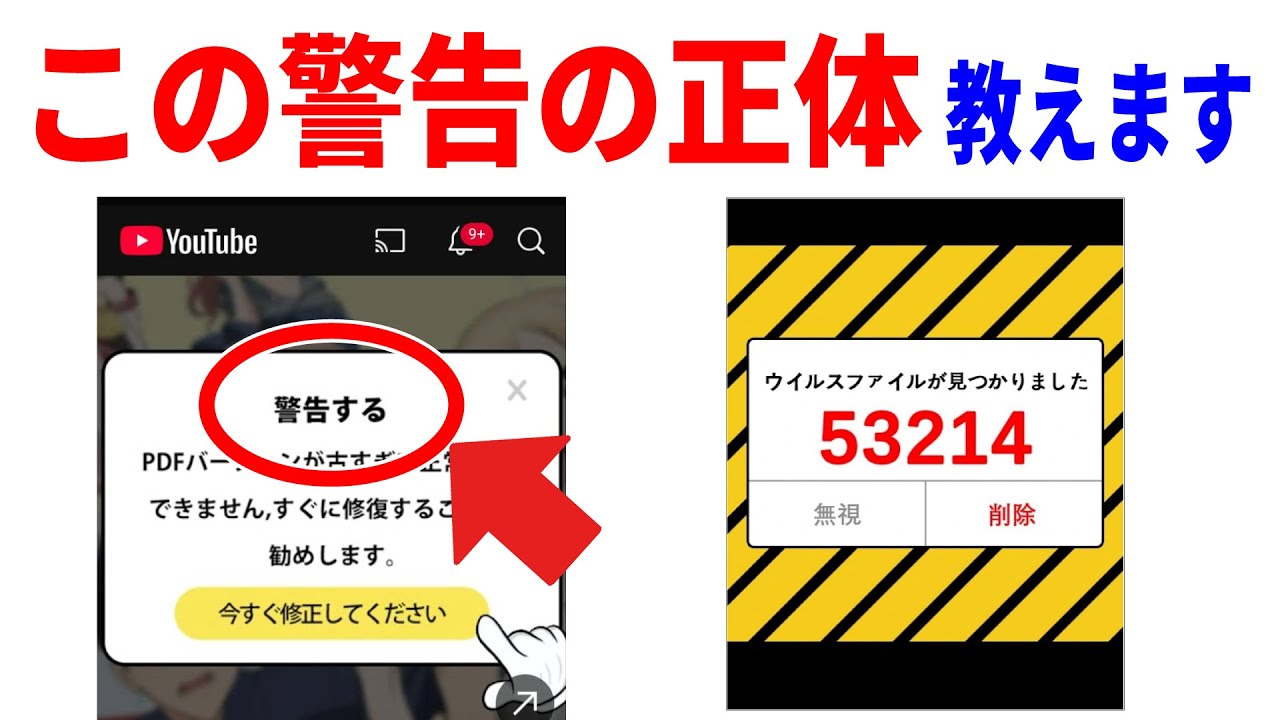
PDF更新をめぐって近年最も注意すべき罠が、ブラウザ上で突然表示される「お使いのPDFリーダーはバージョンが古くなっています。今すぐ更新してください」という警告表示です。更新の大切さを理解している人ほど、このPDFアップデート警告原因を公式の通知と誤認し、騙されて不正なファイルを自らダウンロードしてしまうケースが急増しています。
悪質な詐欺広告(マルバタイジング)は、閲覧中のWebサイト上に本物と見紛うAdobeロゴや進捗バーを巧妙に描画します。しかし、本物のソフトウェア更新通知が、通常のWebブラウザのページ内部にバナー広告の形で表示されることは絶対にありません。
PDF更新偽ポップアップ見分け方の鉄則は極めて明確です。画面のどこに表示されているかを確認してください。タスクバー付近のOSネイティブな通知エリアではなく、Webブラウザのタブ内で点滅している警告は、すべて虚偽の広告です。もし警告が表示された場合は、ブラウザの該当タブを直ちに閉じ、決して画面内の「ダウンロード」ボタンを押してはなりません。
安全に使い続けるための実践ガイド|確認から自動化まで
セキュリティリスクを最小化し、業務の中断を回避するためには、正規のルートで正しい状態を維持する運用手順の確立が欠かせません。数分で完了する点検と設定を見直すことで、強固な防御壁を築くことができます。
現在の状態を把握するバージョン確認手順
まずは自身が使用しているリーダーが現在どの状態にあるのかを確認します。Adobe Acrobatバージョン確認方法は非常にシンプルです。
アプリを起動後、上部メニューの「ヘルプ」をクリックし、「Adobe Acrobat Readerについて」を選択します。表示されるダイアログに記載されたバージョン番号(例:Continuous Release 2026.xxx...)を確認し、公式サポート期間内にあるか、最新ビルドが適用されているかを確かめます。もし古いスタンドアロン版(永続ライセンス版)のままでサポート終了期日を過ぎている場合は、速やかな最新版への切り替えが必要です。
手動アップデートと自動更新の最適化
最新のセキュリティパッチを適用する際は、常にアプリ内部から実行します。上部メニューの「ヘルプ」から「アップデートの有無をチェック」をクリックするだけで、公式サーバーと通信し、未適用のパッチが存在すれば安全にインストールが行われます。
毎回の手動確認が煩わしい場合は、Adobe Reader自動更新設定手順を確認してください。「環境設定(Ctrl+K)」の「アップデーター」項目から、「アップデートを自動的にインストールする」を有効化しておくことで、利用者が意識することなく常に安全な最新状態が維持されます。
【プロの結論】心理的バイアスを乗り越えるセキュリティ判断基準
なぜ多くの人は、リスクを頭で理解していながら「後で通知」を押し続けてしまうのでしょうか。行動経済学やサイバー心理学の視点から分析すると、そこには人間の生存本能に根差した「現状維持バイアス」と「正常性バイアス」の二重の罠が働いています。「今行っている作業の流れを中断されたくない(損失回避)」という短期的な快適さが、「将来起こるかもしれないセキュリティインシデント(抽象的な危険)」の回避よりも直感的に優先されてしまうのです。
しかし、現代のデジタル環境において、ソフトウェアのアップデートは単なる「機器のメンテナンス」ではなく、社会的な信頼を担保するための「最低限のデジタルマナー」です。自分自身の端末を守るだけでなく、取引先や同僚へマルウェアを媒介させないための防壁を築く責任が、すべての利用者に課されています。
PDFセキュリティ対策2026年最新の基準において、更新作業を「任意の手続き」とみなす時代は終わりました。OSや主要ソフトウェアのアップデート通知は、災害アラートと同じ緊急性をもって受け止め、表示された当日に完了させる習慣づくりこそが、最大の自己防衛となります。
【pdf更新 しない と どうなる】に関するよくある質問(FAQ)
Q1:PDFの更新を行わずに使い続けると、料金や罰則が発生することはありますか?
A1:無料のAdobe Acrobat Readerの更新自体に料金はかかりませんし、法的な罰則が科されるわけではありません。しかし、更新を放置した結果として会社の機密情報や個人情報が漏洩した場合、セキュリティ管理体制の不備として重大な民事上の賠償責任や社会的信用の失墜を招く恐れがあります。
Q2:更新中にパソコンが再起動を要求して作業が止まるのが困るのですが、どうすればよいですか?
A2:Acrobat Readerの定期更新の多くは再起動なしで完了しますが、主要なシステムコンポーネントが更新される際には再起動が求められます。業務時間中の作業中断を避けるため、退勤前や昼休憩の直前に手動で「アップデートの有無をチェック」を実行し、席を外すタイミングで更新と再起動を済ませるスケジューリングが有効です。
Q3:ブラウザ(Google ChromeやMicrosoft Edge)の内蔵PDFビューアーを使っていれば、リーダーの更新は不要ですか?
A3:ブラウザ内蔵ビューアーのみを利用している場合、Adobe Reader自体の更新リスクは直接影響しませんが、ブラウザ自体の更新が必須となります。ただし、電子署名の厳密な検証や高度な注釈機能、公的機関が配布する申請用インタラクティブフォームなどはブラウザ単体では正しく動作しないケースが多いため、スタンドアロンのリーダーソフトを最新状態で保持しておくことが推奨されます。
まとめ:今後の動向と失敗しないための判断基準
PDFを更新しないまま放置する行為は、セキュリティの脅威に無防備な姿を晒すだけでなく、日常の業務効率を著しく低下させるリスクを孕んでいます。悪質化するサイバー攻撃の手口や、ビジネス文書に求められる技術標準の進化を考慮すれば、「使えているから大丈夫」という過信は今すぐ捨て去るべきです。
安全なデジタル環境を維持するための判断基準は極めて明確です。通知を先送りにせず、公式メニューから確実にパッチを適用し、可能であれば自動更新へと移行すること。この小さな数分間のアクションを習慣化することが、あなたの大切なデータと業務の信頼を守るための最も確実な防衛策となります。 (出典: pdf更新 しない と どうなる(Yahoo!ニュース))
最新のトレンドや話題のニュースをわかりやすく解説するWebライターです。読者の皆様に役立つ情報を日々お届けしています。