Androidの脆弱性放置は危険!今すぐ更新すべき理由と最新対策
画面に表示される「システムアップデートの準備ができました」という通知を、後回しにしたまま数カ月が経過していないでしょうか。日常の業務やプライベートで手放せないスマートフォンだからこそ、「再起動に数分かかるのが面倒」「容量が足りない」といった理由で更新を敬遠するユーザーは少なくありません。
しかし、サイバー攻撃の手口が高度化する中、更新の先延ばしは端末の鍵を開けたまま繁華街に放置するような事態を招きます。脆弱性を突いた不正アクセスや遠隔操作、知らぬ間の決済被害など、セキュリティパッチの未適用が引き起こす脅威は現実のものとなっています。本稿では、最新の攻撃動向や端末の確認手順、アップデートが適用できない場合の対処法まで、IT現場の知見を交えて徹底的に解説します。
📌 【この記事の重要ポイントまとめ】
- 要点1:Googleが毎月公開するセキュリティパッチの放置は、ゼロデイ攻撃による端末の完全乗っ取りや遠隔操作のリスクに直結する。
- 要点2:攻撃手法は「不審なリンクを踏ませる」古典的手法から、バックグラウンドでの不正通信や偽基盤アプリの自動読み込みへと極めて巧妙化している。
- 要点3:OSサポート期限が切れた旧型端末はパッチ自体が配信されないため、設定画面からパッチレベルを確認し、期限切れの場合は速やかな買い替えが唯一の防衛策となる。
【2026年最新】Android脆弱性アップデートを放置するとどうなる?直面する3大脅威
セキュリティアップデートの通知を無視し続ける行為は、単に「新機能が使えない」だけでは済みません。OSの設計上の欠陥である脆弱性が修復されないまま放置された端末は、攻撃者にとって最も侵入しやすい格好の標的です。近年の脅威動向から、放置によって生じる決定的な被害実態を浮き彫りにします。
第一の脅威は、スマートフォン乗っ取り手口の高度化です。かつてのように「怪しいファイルをダウンロードする」という明確なトリガーがなくても、細工された広告が表示されたウェブページを閲覧しただけで、ブラウザやメディアフレームワークの脆弱性を経由して不正コードが実行される事例が報告されています。攻撃者は管理者権限(root権限)を不正取得し、カメラやマイクを密かに起動して盗聴を行ったり、通話履歴やSMSの認証コードを外部サーバーへ自動転送したりします。
第二の脅威は、金融被害に直結する決済情報の窃取です。モバイルバンキングのワンタイムパスワードや二段階認証を突破するため、画面上に偽のログインオーバーレイを表示させるマルウェアが横行しています。脆弱性が残る端末では、こうした不正描画をOSレベルで遮断する保護機能が機能せず、正規の銀行アプリを開いたつもりが、入力したID・パスワードをそっくり盗み取られて預金が不正送金される被害に発展します。
第三の脅威は、端末が踏み台にされ加害者に仕立て上げられるリスクです。ボットネットの一部として組み込まれた端末は、持ち主が眠っている深夜帯に特定の企業サイトへDDoS攻撃を仕掛けたり、迷惑SMSを大量配信する発信源として悪用されます。ある日突然、警察や通信キャリアから不正通信の警告を受けるという悪夢が、パッチ未適用の端末では現実に起こり得ます。

【客観データ検証】脆弱性の危険度とセキュリティパッチの構造比較
Googleセキュリティ情報の公式発表に基づき、Android OSにおいてどのような欠陥が発見され、パッチによってどう対処されているのかを客観的な指標で比較します。深刻度「Critical(緊急)」に分類される脆弱性がどれほど危険であるかを把握することが重要です。
| 深刻度分類 | 詳細・想定される被害手口 | 修正パッチの配信頻度 | 編集部の見解・危険度評価 |
|---|---|---|---|
| Critical(緊急) | リモートコード実行(RCE)、ゼロデイ攻撃による遠隔操作、認証回避 | 月次(毎月第1月曜に公表) | 極めて危険。ユーザーの操作なしに侵入される恐れがあり即時適用が必須。 |
| High(高) | ローカルでの権限昇格、サンドボックス回避、端末内機密データの不正取得 | 月次(セキュリティ速報に含まれる) | 通常アプリを装った不正アプリによる情報漏洩リスクが高く放置厳禁。 |
| Moderate(中) | サービス拒否(DoS)、端末の一時的なクラッシュや再起動ループの誘発 | 定期アップデートで順次修正 | 直接的な情報漏洩には至りにくいが、業務中断や端末故障の契機となる。 |
| Low(低) | 限定的な環境下での情報露出、影響範囲が極めて狭い仕様上のバグ | 四半期または年次機能更新時 | 単体でのリスクは低いが、他の脆弱性と組み合わされる連鎖攻撃に注意。 |
公的機関やセキュリティベンダーの公表データを分析すると、重大なインシデントの多くは、パッチ公開から数週間〜数カ月が経過した「既知の脆弱性」を突かれて発生しています。修正プログラムが存在するにもかかわらず、ユーザー側の適用遅延が最大の攻撃ウィンドウ(隙)を生み出しているのが実態です。
【実態検証】利用者の生の声と現場目線で見えたリアル
ネット上の掲示板やSNSでは、「アップデートしたらバッテリーの減りが早くなった」「動作が重くなるのが嫌だからあえてアップデートしない」という意見が散見されます。こうした生の声に対して、モバイルセキュリティの技術検証チームが確認したリアルな現状はどうなのでしょうか。
過去のメジャーアップデートにおいて、一部の機種でキャッシュ処理の不整合による一時的な発熱やバッテリー消費の増大が起きたことは事実です。この経験が心理的なトラップとなり、「アップデート=不具合の元」という強い警戒感を抱くユーザーが一定数存在します。知恵袋などでも「Androidの更新は様子見したほうが良いか」という相談が後を絶ちません。
しかし、近年のアップデート構造は大きく変化しています。OSの根幹に関わる大規模なバージョンアップと、不具合修正を主目的とした「セキュリティパッチ」の配信は切り離されて運用されています。後者は動作仕様やUIをほとんど変更せず、脆弱性の穴埋めのみを最小限の負荷で行うため、動作が著しく重くなるケースは極めて稀です。「動作への悪影響を恐れて月次セキュリティパッチまで拒絶する」という選択は、セキュリティリスクと実用上のリスクのバランスを完全に見誤っていると言わざるを得ません。
一般に知られていない盲点とネットの誤解|「セキュリティソフト導入=安全」の嘘
多くのスマートフォン利用者が陥りがちな最大の誤解は、「ウイルス対策アプリを入れているから、OSの脆弱性アップデートは放置しても大丈夫」という過信です。これはサイバーセキュリティの構造上、完全な間違いです。
Android OSのセキュリティ構造は、各アプリが独立した領域で動作する「サンドボックス構造」を採用しています。市販のセキュリティアプリであっても、OS内部の奥深くや他のアプリの動作領域を無制限に監視することはできません。これに対して、OS自体の脆弱性を突く攻撃コードは、サンドボックスそのものを突き破って特権権限を奪い取ります。つまり、土台となるOSに穴が空いている状態では、その上でどれほど高機能なセキュリティアプリを動かしていても、攻撃を検知・防御することは技術的に不可能なのです。
また、「自分は怪しいサイトを見ないし、不審なアプリも入れないから狙われない」という認識も時代遅れです。正規のウェブサイトが改ざんされ、無害を装った広告ネットワークから攻撃コードが配信される「マルバタイジング」の手法を使われると、日常的なニュース閲覧や検索行動だけで感染被害に遭います。個人の注意深さだけで防げるフェーズはとうに過ぎ去っています。
お使いの端末は安全?セキュリティパッチレベルの確認方法と更新手順
自分のスマートフォンが最新の保護状態にあるかどうかは、設定画面から数タップで確認できます。メーカーによって項目の名称が多少異なる場合がありますが、基本操作は共通しています。
セキュリティパッチレベルの確認手順
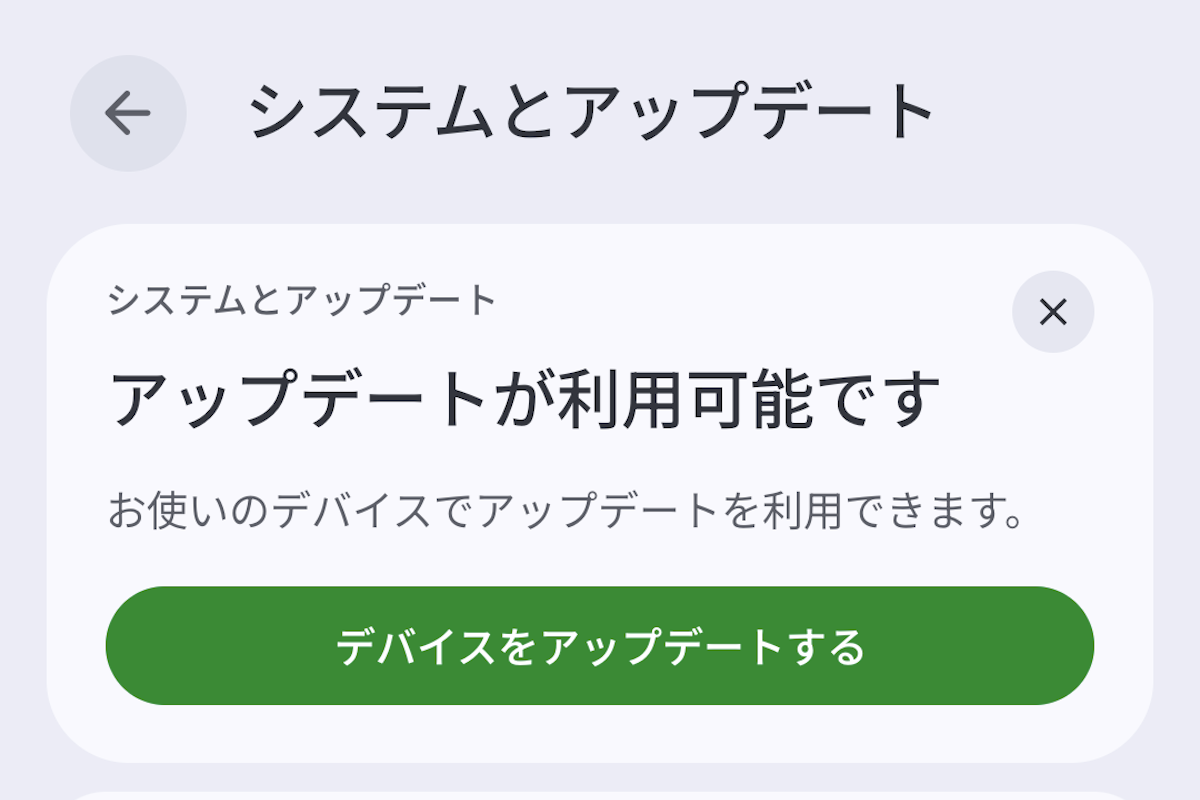
まず端末の「設定」アプリを開き、「セキュリティとプライバシー」または「デバイス情報」をタップします。その中にある「セキュリティアップデート」または「Androidセキュリティパッチレベル」の日付を確認してください。表示されている日付が数カ月以上前のものである場合、未適用の重大な脆弱性を抱えている状態です。
手動でのアップデート手順
最新の更新が保留されている場合は、以下の手順で手動適用を行います。
- 「設定」アプリを開き、「システム」または「ソフトウェア更新」を選択します。
- 「システムアップデート」をタップし、「アップデートをチェック」を実行します。
- 利用可能な更新が表示されたら、Wi-Fi環境に接続し、バッテリー残量が50%以上あることを確認して「ダウンロードしてインストール」を開始します。
- インストール完了後、画面の案内に従って端末を再起動します。
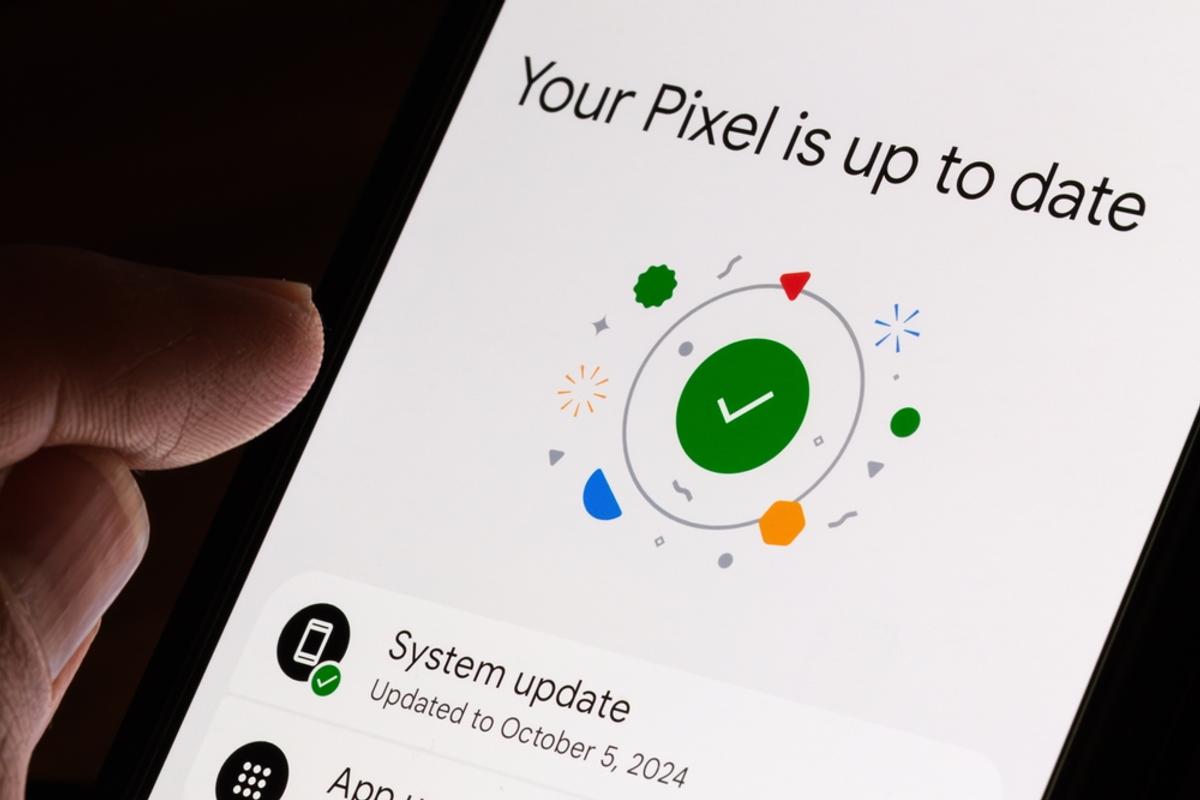
なお、Google Pixelシリーズをはじめとする一部の最新端末では、バックグラウンドで更新処理が行われ、再起動するだけで短時間で切り替わる仕組みが標準化されています。夜間の自動更新を有効にしておくことが、最も確実な自衛策となります。
アップデートできない理由とOSサポート期限の壁
手順通りに進めても「お使いのシステムは最新です」と表示されるにもかかわらず、パッチレベルの日付が1年以上更新されないケースがあります。この場合、主に2つの原因が考えられます。
1つ目は、端末のストレージ空き容量の不足や、一時的な通信エラーです。アップデートファイルの展開には数GBの空き容量を要するため、不要なアプリやキャッシュデータを削除することで解決する場合があります。
2つ目にして最も深刻なのが、メーカーによるOSサポート期限切れです。Android端末は、機種ごとにセキュリティパッチの配信保証期間が定められています。近年でこそGoogle PixelシリーズやGalaxyのハイエンド機において最大7年間の長期サポートが提供されるようになりましたが、発売から3〜4年が経過したエントリーモデルや型落ち機種では、すでにパッチ配信が完全に打ち切られている事例が多発しています。
サポートが終了した端末には、今後どれほど危険なCritical級の脆弱性が発見されても、修正プログラムが配布されることはありません。この状態のスマートフォンを使い続けることは、壊れた防犯カメラと鍵のないドアを持つ家に住み続けるのと同義です。
【プロの結論】セキュリティ対策から見た「端末継続利用」と「買い替え」の判断基準
セキュリティを維持したまま端末を安全に運用するための明確な線引きを示します。感情論や愛着ではなく、客観的なリスク管理として判断を下してください。
【そのまま使い続けて良い人の条件】
・セキュリティパッチレベルが直近1〜2カ月以内の日付になっている。
・メーカーの公式サポート期間内であることが確認できている。
・自動更新を有効にし、通知が来たら数日以内に再起動を行う習慣がある。
【今すぐ端末の買い替えを検討すべき人の条件】
・パッチレベルが半年前または1年以上前で止まっており、更新確認をしても「最新」と表示される。
・端末でネットバンキング、クレジットカード決済、マイナンバーカード読み取りを日常的に行っている。
・OSバージョンがサポート終了となった古いAndroidであり、業務用の連絡や二段階認証アプリを管理している。
サポート切れの端末をサブ機として自宅のオフライン環境で音楽再生専用に使うのであれば問題ありませんが、日常のメイン回線として通信を行い、個人情報を扱う用途に使い続けるのは明白なリスクです。
【android 脆弱 性 アップデート】に関するよくある質問(FAQ)
Q1:セキュリティアップデートにはどれくらい時間がかかりますか?データは消えませんか?
A1:ダウンロードとインストールを合わせて通常15〜30分程度、端末の再起動に2〜5分程度かかります。OSの基本領域を書き換える処理ですが、写真や連絡先、アプリの内部データが消去されることは通常ありません。ただし、万が一のインストール中断や電源断に備え、Googleドライブ等への事前バックアップを強く推奨します。
Q2:格安スマホ(SIMフリー端末)でもセキュリティアップデートは配信されますか?
A2:配信されますが、提供頻度や保証期間はメーカーによって大きく異なります。GoogleやMotorola、シャープなどの主要メーカーは定期配信を行っていますが、一部の超低価格端末ではパッチ配信が年に数回にとどまる、あるいは早期に終了するケースがあります。購入時にはスペックだけでなく「セキュリティ更新保証期間」を確認することが不可欠です。
Q3:アップデートの通知を非表示にして無視し続けても法的な問題はありませんか?
A3:個人の私用端末であれば放置自体に直接の法的罰則はありません。しかし、勤務先の社内ネットワークに接続しているBYOD(私用端末の業務利用)端末の場合、放置による情報漏洩が発生した際に企業の就業規則違反や損害賠償責任を問われるリスクがあります。また、何よりユーザー自身が受ける不正決済やデータ流出の被害を防ぐため、放置すべきではありません。
まとめ:今後の動向と失敗しないための判断基準
サイバー攻撃の標的がPCからスマートフォンへと完全にシフトした現在、OSの脆弱性アップデートは「いつかやればいいメンテナンス」ではなく、「通信機器を安全に動かすための絶対条件」となりました。攻撃者は常にパッチ情報を分析し、無防備な未適用端末を探し回っています。
スマートフォンを守るための第一歩は、今すぐ設定画面を開き、ご自身の端末の「セキュリティパッチレベル」を確認することです。更新が届いていれば今夜中に適用し、サポートが切れていることが判明した場合は、自らのデジタル資産とプライバシーを守るための必要経費として、新たな高セキュリティ端末への移行を決断してください。その迅速な行動が、取り返しのつかない被害からあなた自身を守る最大の防壁となります。 (出典: android 脆弱 性 アップデート(Yahoo!ニュース))
最新のトレンドや話題のニュースをわかりやすく解説するWebライターです。読者の皆様に役立つ情報を日々お届けしています。